
Ciberataques con IA dejan al descubierto a la mayoría de las empresas, según estudio
 Redacción Teleprónter
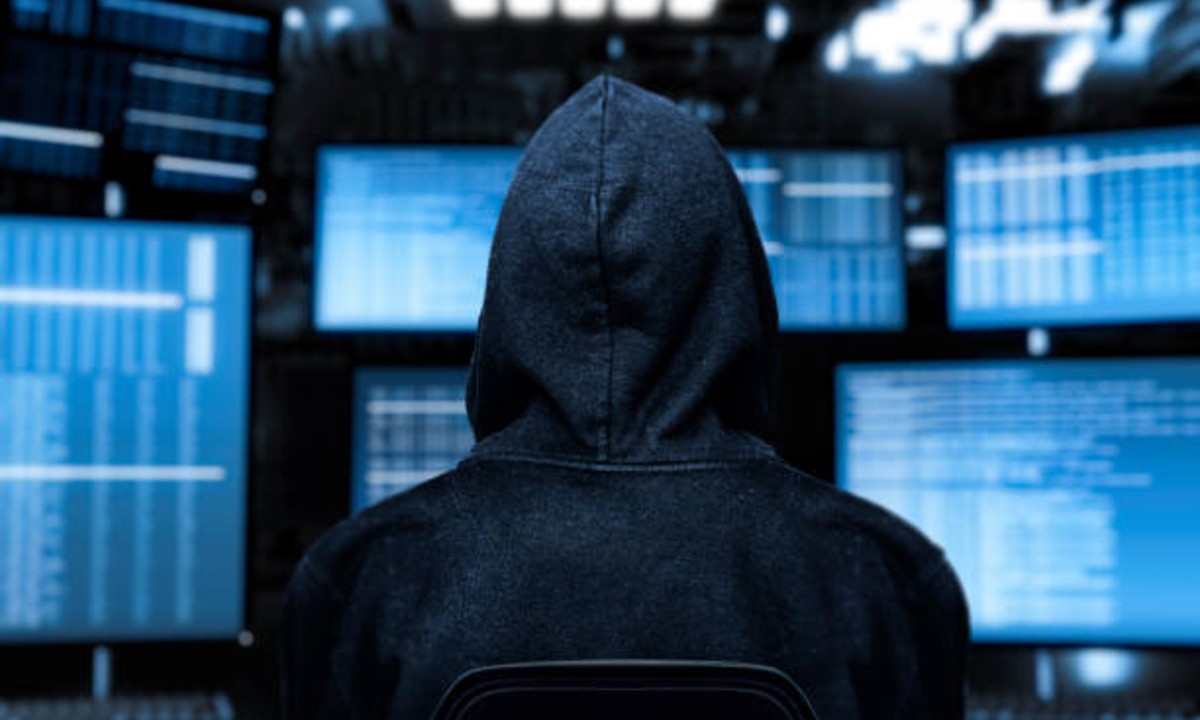
La inteligencia artificial dejó de ser solo una aliada para optimizar procesos; hoy también impulsa una nueva generación de ataques digitales que se mueven con una velocidad y sofisticación inéditas; frente a ese escenario, muchas empresas continúan protegiéndose con esquemas pensados para amenazas del pasado.
Un estudio reciente de Lenovo expone una brecha difícil de ignorar; el 65% de los líderes de TI admite que sus defensas ya no están a la altura de ataques potenciados por IA; apenas una minoría se siente realmente preparada para enfrentar este tipo de escenarios.
La tensión es evidente; mientras la IA se integra al día a día de las organizaciones para ganar eficiencia, los ciberdelincuentes la aprovechan para desarrollar ataques que aprenden, se adaptan y evaden los sistemas tradicionales; el desequilibrio crece a medida que la tecnología avanza más rápido que las estrategias de protección.
Leer más: “Truman Show Scam”: la nueva estafa con inteligencia artificial que crea realidades falsas de inversión
Las amenazas impulsadas por IA ya no responden a patrones tradicionales; el malware es polimórfico, el phishing asistido por IA resulta más creíble y las suplantaciones mediante deepfakes complican la verificación de identidades; estos ataques se desplazan entre la nube, los endpoints y las aplicaciones sin activar alertas claras.
A este escenario se suma un riesgo interno creciente; el 70% de los líderes de TI considera que el uso inadecuado de la IA por parte de los empleados representa una amenaza relevante; además, más del 60% advierte que los agentes de IA crean una nueva categoría de riesgo interno para la cual muchas empresas aún no están preparadas.
La propia inteligencia artificial corporativa también se ha vuelto un objetivo atractivo; los modelos, los datos de entrenamiento y los prompts concentran alto valor estratégico; su manipulación o compromiso puede afectar tanto la seguridad como la confianza en los procesos del negocio.
Los analistas del sector coinciden en que seguir reaccionando ya no es suficiente; Gartner prevé que para 2027 el 90% de las implementaciones exitosas de IA en ciberseguridad serán tácticas, enfocadas en automatización y aumento de procesos; McKinsey advierte que depender de defensas tradicionales dejará a muchas organizaciones en desventaja.
Ante este panorama, Lenovo plantea integrar seguridad basada en IA en todo el entorno digital de trabajo; desde el centro de operaciones hasta el nivel del dispositivo; con el avance de las AI PCs, los endpoints comienzan a funcionar como activos autoprotegidos conectados a plataformas de seguridad unificadas.
Leer más: Bogotá se convierte en hub regional: TIVIT moderniza su CyberSOC para fortalecer la seguridad digital en Latinoamérica
Las primeras implementaciones muestran resultados concretos; se reportan tasas de detección de amenazas del 99,5%, tiempos de respuesta inferiores a 30 minutos y ahorros de costos superiores al 20% durante el primer año; cifras que contrastan con los impactos que generan los incidentes no contenidos.
El cambio, sin embargo, no es inmediato; los sistemas heredados, la falta de talento especializado y las limitaciones presupuestarias siguen siendo barreras reales; aun así, la presión aumenta a medida que la IA se expande más allá del control directo de las áreas de TI.
A medida que la inteligencia artificial se integra en decisiones, procesos y servicios, la seguridad deja de ser un tema aislado y pasa a influir directamente en la continuidad del negocio; contar con defensas capaces de evolucionar al mismo ritmo que las amenazas se vuelve parte de la operación diaria.
Las organizaciones se enfrentan hoy a una disyuntiva silenciosa; adaptarse a este nuevo escenario o permanecer expuestas a riesgos cada vez más sofisticados; la forma en que se cierre esta brecha definirá quiénes estarán preparados para lo que viene y quiénes seguirán reaccionando cuando ya es tarde.
Foto: dem10
Acerca del autor