
Microsoft alerta por los ciberataques en Colombia: más de 16.000 víctimas identificadas
 Redacción Teleprónter
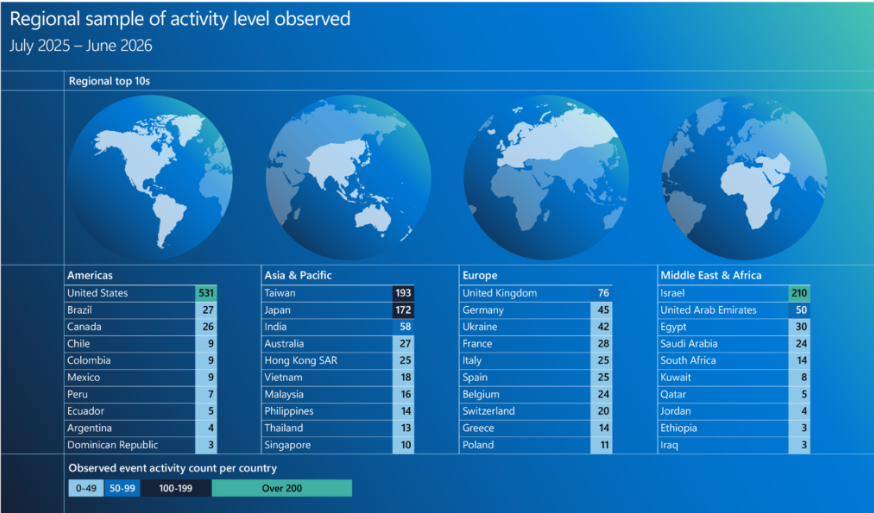
Colombia figura entre los países de América con mayor frecuencia de actividad cibernética maliciosa contra clientes empresariales. El más reciente informe de seguridad de Microsoft ubica al país en el cuarto puesto regional y en el lugar 30 a nivel mundial, mientras advierte que la inteligencia artificial está permitiendo ejecutar ataques cada vez más rápidos y difíciles de detectar.
Los resultados corresponden al Microsoft Digital Defense Report 2026, presentado este 4 de noviembre. El documento analiza las amenazas identificadas entre julio de 2025 y junio de 2026, a partir de más de 165 billones de señales de seguridad procesadas diariamente por la compañía.
Leer más: HP revela el peso de Colombia en su negocio y presenta su apuesta por la IA y el gaming
Uno de los datos más relevantes para Colombia está relacionado con las víctimas identificadas durante operaciones internacionales contra redes criminales. La Unidad de Crímenes Digitales de Microsoft (DCU) registró 16.071 víctimas en el país vinculadas con distintas actividades delictivas, entre ellas campañas de robo de contraseñas y distribución de programas maliciosos.
Estas cifras reflejan la exposición de empresas y usuarios a organizaciones criminales que ya no dependen exclusivamente de ataques aislados. Actualmente, diferentes grupos colaboran mediante servicios especializados para obtener accesos ilegales, comercializar información robada y distribuir herramientas utilizadas en nuevas intrusiones.
La compañía también advierte que los riesgos pueden extenderse entre organizaciones conectadas. Una cuenta empresarial comprometida, por ejemplo, puede facilitar el acceso a proveedores, plataformas compartidas o información de terceros.
La inteligencia artificial acelera los ciberataques
La inteligencia artificial ocupa un lugar central en las conclusiones del informe. Microsoft encontró que esta tecnología está reduciendo el tiempo necesario para identificar vulnerabilidades, desarrollar herramientas maliciosas y ejecutar operaciones que anteriormente requerían una mayor intervención humana.
Según el documento, el tiempo medio entre el descubrimiento de determinadas vulnerabilidades y su aprovechamiento mediante herramientas de ataque puede situarse muy por debajo de las 24 horas.
Esto representa una dificultad adicional para las empresas, especialmente cuando las actualizaciones de seguridad tardan más en implementarse que los métodos utilizados para aprovechar las fallas.
Leer más: OpenAI presenta GPT-5.6-Cyber, su nuevo modelo especializado en ciberseguridad
El robo de identidades digitales continúa siendo otro problema importante. El phishing, técnica utilizada para engañar a las personas y obtener información confidencial, representó el 23 % de las intrusiones observadas mundialmente.
Además, más del 52 % de las intrusiones que involucraron cuentas comprometidas terminaron con el robo de credenciales adicionales. Esto permite que los delincuentes amplíen su acceso después de vulnerar una primera cuenta.
La IA también facilita la creación de mensajes fraudulentos personalizados, documentos falsificados y suplantaciones de voz, aumentando las posibilidades de engañar a empleados y usuarios.
Sin embargo, Microsoft señala que estas herramientas también pueden fortalecer la defensa mediante la identificación de comportamientos sospechosos y la automatización de respuestas.
Para las organizaciones colombianas, las recomendaciones incluyen adoptar métodos de autenticación resistentes al phishing, limitar los permisos de acceso, actualizar sistemas y preparar protocolos de recuperación.
El informe plantea una preocupación que supera el número de ataques registrados. A medida que las empresas dependen de más servicios digitales interconectados, una intrusión puede afectar operaciones completas y comprometer información de organizaciones que inicialmente no fueron atacadas.
Acerca del autor